मुंबई, दिल्ली और नोएडा को
बम से उड़ाने की धमकी का खुला राज!
क्रिप्टोकरेंसी से होता था भुगतान, पाकिस्तान-बांग्लादेश समेत कई देशों से जुड़े तार
सामना संवाददाता / मुंबई
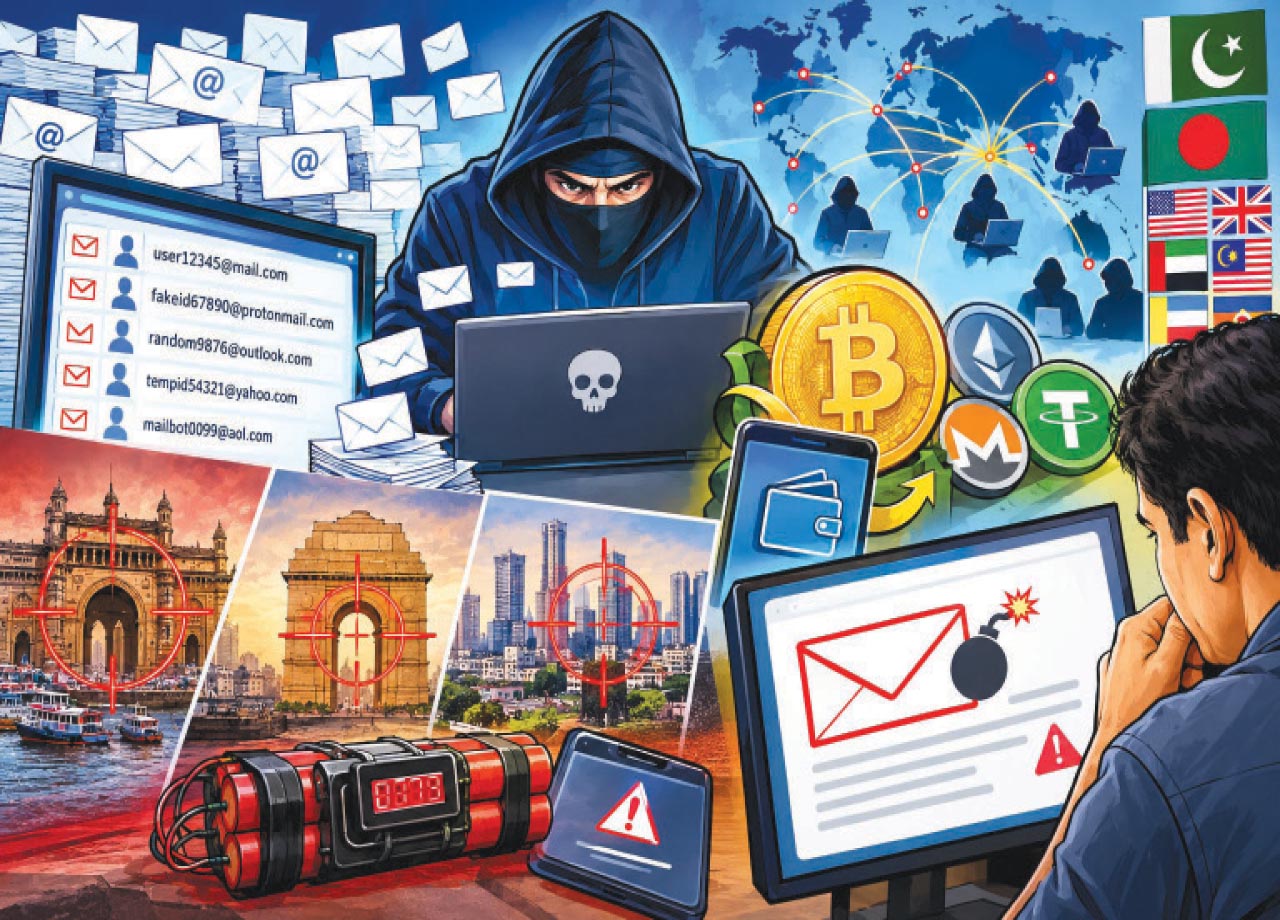
देश की आर्थिक राजधानी मुंबई सहित दिल्ली, नोएडा और गुरुग्राम को बम से उड़ाने की धमकियां देने के पीछे साइबर अपराध का एक बड़ा अंतर्राष्ट्रीय नेटवर्क सक्रिय होने का सनसनीखेज खुलासा हुआ है। एटीएस ने कानपुर से २४ वर्षीय अंकित शंखवार को गिरफ्तार किया है। आरोप है कि वह फर्जी ई-मेल आईडी बनाकर विदेशों में बैठे लोगों को बेचता था। उसके लैपटॉप से करीब पांच लाख ई-मेल आईडी की सूची बरामद हुई है। इन खातों का इस्तेमाल बम धमकियां भेजने के लिए किए जाने का आरोप है।
एटीएस के मुताबिक, आरोपी वर्ष २०२१ से फर्जी ई-मेल आईडी तैयार करने के कारोबार में शामिल था। वह प्रॉक्सी सर्वर और वाई-फाई नेटवर्क का इस्तेमाल करके खातों के असली उपयोगकर्ता की पहचान छिपाने में मदद करता था। उसके मोबाइल और लैपटॉप से कई एक्सेल फाइलें तथा क्रिप्टोकरेंसी वॉलेट भी मिले हैं।
मुंबई के मेयर कार्यालय को भी धमकी
जांच में सामने आया है कि २३ अक्टूबर को मुंबई के मेयर कार्यालय को बम से उड़ाने की धमकी देने के लिए इस्तेमाल की गई ई-मेल आईडी भी आरोपी के लैपटॉप में मिली थी। वहीं, १२ अक्टूबर को नोएडा के स्कूलों को धमकी देने वाली ई-मेल आईडी भी इसी नेटवर्क से जुड़ी बताई जा रही है। धमकी भरे संदेशों में पंजाबी गायक दिलजीत दोसांझ के कार्यक्रम और एक प्रमुख बॉलीवुड अभिनेता के आवास को भी निशाना बनाने की बात कही गई थी।
क्रिप्टोकरेंसी में होती थी डील
एटीएस का दावा है कि आरोपी फेसबुक ग्रुप और व्हॉट्सऐप के जरिए विदेशी खरीदारों से संपर्क करता था। पाकिस्तान, बांग्लादेश, तुर्की और मिस्र सहित कई देशों के लोगों से उसके संपर्क मिले हैं। बांग्लादेश के एक व्यक्ति ने फर्जी ई-मेल आईडी के बदले ६,००० अमेरिकी डॉलर मूल्य के यूएसडीटी क्रिप्टो टोकन दिए थे। आरोपी केवल ई-मेल आईडी ही नहीं, बल्कि उनके पासवर्ड, रिकवरी ई-मेल और टू-फैक्टर ऑथेंटिकेशन की जानकारी भी खरीदारों को उपलब्ध कराता था।
पांच लाख फर्जी ई-मेल आईडी का अंतर्राष्ट्रीय कारोबार